Utilisez une messagerie chiffrée avec journalisation complète, hébergée en France ou dans l’Union européenne, protégée par une authentification forte, et archivez vos échanges selon les durées fixées par la CNIL. C’est la base non négociable pour tout centre de vitrage ou garage qui échange des dossiers de sinistre avec un assureur. Une solution comme Glass Manager, conçue pour ce métier, répond déjà à cette exigence sans complexité supplémentaire.
En bref:
- La messagerie sécurisée conforme à la CNIL doit être hébergée en France ou dans l’Union européenne, avec authentification forte et archivage des échanges.
- Sans chiffrement TLS, authentification MFA, journal horodaté et hébergement local, le risque de non-conformité et d’erreurs de traitement augmente considérablement.
- Il est essentiel de tester et valider la solution avec chaque assureur pour respecter leurs exigences techniques, notamment sur les formats et métadonnées.
- L’automatisation des flux, la signature mobile et la journalisation évitent les erreurs, les retards et facilitent la preuve d’envoi en cas de litige.
- La conformité exige une politique stricte : gestion des accès, formation du personnel, revue régulière des droits et tests d’incident, pour assurer une sécurité efficace.
Table des matières
- Pourquoi la messagerie sécurisée est indispensable pour vos dossiers de bris de glace
- Mesures techniques et organisationnelles minimales à mettre en place
- Comment déployer une messagerie sécurisée avec les assureurs : la checklist
- Repères pratiques : attentes des assureurs et formats normés
- Intégrer la messagerie sécurisée à votre flux d’atelier
- Perspective métier : gains attendus et indicateurs à suivre
- Comment Glass Manager sécurise vos échanges avec les assureurs
- Sources
- Questions fréquentes
Pourquoi la messagerie sécurisée est indispensable pour vos dossiers de bris de glace
Un dossier de bris de glace contient des données personnelles, parfois sensibles : photos du véhicule, coordonnées de l’assuré, numéro de police, parfois des informations médicales en cas de sinistre corporel associé. La CNIL fixe des durées de conservation précises pour les données du secteur de l’assurance, et ces règles s’appliquent autant à l’assureur qu’au garage ou au centre de vitrage qui traite le dossier pour son compte. Envoyer une pièce jointe par un e-mail classique, sans chiffrement ni traçabilité, expose votre entreprise à un risque réel de non-conformité.
Les conséquences concrètes dépassent largement l’aspect juridique. Un e-mail perdu ou mal archivé peut retarder un règlement, provoquer un rejet de facture, ou pire, alimenter un litige avec l’assureur sur la date réelle de transmission d’une pièce, un problème qui impacte aussi la relation entre stage et assurance, comme expliqué sur Stage et assurance auto : ce qui change vraiment pour vous. Deloitte souligne que le secteur assurance manipule des catégories de données parfois sensibles, ce qui impose des mesures techniques et organisationnelles renforcées, y compris pour les sous traitants comme les réparateurs.
Trois risques reviennent systématiquement chez les ateliers qui n’ont pas structuré leurs échanges :
- Perte de preuve d’envoi en cas de contestation sur un délai de traitement
- Impossibilité de retrouver rapidement l’historique d’un dossier lors d’un contrôle
- Fuite de données clients via des outils grand public non chiffrés
Une piste d’audit fiable, c’est à dire un journal horodaté de qui a envoyé quoi et quand, devient alors votre meilleure protection face à un assureur ou à un contrôle de conformité.
Mesures techniques et organisationnelles minimales à mettre en place
Le chiffrement en transit (protocole TLS) et le chiffrement au repos ne sont plus des options pour un centre de vitrage qui échange des dossiers avec plusieurs compagnies. Vos sauvegardes doivent elles aussi être chiffrées, et l’hébergement doit rester en France ou dans l’Union européenne pour limiter les questions de transfert de données hors UE. La CNIL recommande d’ailleurs le chiffrement, la pseudonymisation et des contrôles d’accès stricts comme socle technique minimal pour ce type de traitement.
Sur le plan organisationnel, chaque collaborateur doit disposer d’un compte individuel, jamais d’un identifiant partagé entre plusieurs techniciens. L’authentification à double facteur (MFA) réduit fortement le risque de compromission en cas de mot de passe volé ou réutilisé sur un autre service.
Les points à vérifier avant tout déploiement :
- Chiffrement TLS pour les envois, chiffrement au repos pour le stockage
- Authentification forte activée sur tous les comptes ayant accès aux dossiers sinistres
- Journalisation horodatée, exportable en cas de demande d’audit ou de litige
- Procédure écrite de gestion des droits d’accès (qui peut voir quoi, et pour combien de temps)
- Hébergement des données confirmé en France ou dans l’UE
Conseil de pro : Ne vous fiez pas seulement à la promesse commerciale d’un outil. Demandez systématiquement où sont hébergés les serveurs et si un export d’audit est possible en un clic, avant de signer.
La formation reste le maillon souvent oublié. Un technicien qui ignore pourquoi il ne doit pas transférer une pièce jointe via une messagerie personnelle reste votre point faible, quel que soit le niveau de chiffrement déployé.
Comment déployer une messagerie sécurisée avec les assureurs : la checklist
Mettre en place une communication sécurisée avec vos partenaires assureurs suit un ordre logique. Sautez une étape et vous risquez des semaines de corrections après coup.
- Cartographiez vos flux. Listez tous les types de pièces échangées avec les assureurs : devis, photos, mandats, factures, bulletins de sinistre. Chaque flux a ses propres exigences de conservation et de format.
- Validez les bases légales et durées de conservation pour chaque catégorie de document, en vous appuyant sur les repères de la CNIL plutôt que sur des durées approximatives glanées ailleurs.
- Choisissez une solution garantissant journalisation et export d’audit. Sans historique exportable, vous ne pourrez pas prouver un envoi en cas de contestation.
- Configurez l’authentification forte, les rôles et les permissions. Un gestionnaire de sinistre n’a pas besoin des mêmes droits qu’un technicien en atelier.
- Ajoutez la signature mobile au flux si vous voulez sécuriser la validation client directement sur le terrain, sans repasser par le papier.
- Testez avec un assureur pilote avant un déploiement généralisé, et formalisez la procédure une fois le test validé.
Cette dernière étape compte plus qu’il n’y paraît. Un assureur partenaire peut avoir des attentes précises sur le format des pièces ou les métadonnées attendues, et il vaut mieux le découvrir sur un petit volume de dossiers que sur cent envois simultanés.
Repères pratiques : attentes des assureurs et formats normés
Certains flux entre assurance et réparateurs s’appuient sur des formats normés, à l’image de la norme Optiflux qui encadre l’échange de bulletins et répartitions entre acteurs de l’assurance, avec des états comme « validé » ou « suspens » selon la conformité de l’envoi. Ce type de norme illustre une règle simple : un format attendu, non respecté, entraîne un rejet automatique, indépendamment de la qualité du contenu transmis.
Les métadonnées comptent souvent autant que le document lui même. Un numéro de dossier mal renseigné, une clé émetteur absente, ou un horodatage incohérent peuvent suffire à faire échouer un envoi que l’assureur traitera comme incomplet.
Les rejets les plus fréquents observés chez les ateliers viennent de trois causes récurrentes :
- Pièce jointe dans un format non reconnu par le système de l’assureur
- Numéro de sinistre absent ou mal formaté dans l’objet de l’échange
- Absence de preuve d’horodatage fiable en cas de contestation de délai
Avant de généraliser un nouvel outil, validez ces attentes techniques directement avec un ou deux assureurs partenaires plutôt que de vous fier uniquement à la documentation générique.
Intégrer la messagerie sécurisée à votre flux d’atelier
Le workflow d’un dossier de bris de glace suit une logique simple, mais chaque étape doit s’appuyer sur des échanges tracés.
- Prise en charge du véhicule : ouverture du dossier, photos et diagnostic initial enregistrés.
- Devis envoyé à l’assureur via un canal chiffré, avec accusé de réception horodaté.
- Signature mobile du client capturée sur tablette au moment de l’intervention, puis rattachée automatiquement au dossier.
- Facturation et relance générées à partir des mêmes données, sans ressaisie manuelle.
L’automatisation limite les doublons et les erreurs de saisie, deux causes fréquentes de rejet de dossier par les assureurs. Un technicien qui ressaisit une information déjà présente dans le système introduit un risque d’incohérence évitable.
Conseil de pro : Définissez à l’avance qui capture la signature mobile, à quel moment précis du rendez vous, et où elle est stockée. Un flux mal défini sur ce point crée plus d’incidents qu’un problème technique.
La formation du personnel sur ces rôles précis évite les zones grises qui, en pratique, sont la première source d’erreur.
Perspective métier : gains attendus et indicateurs à suivre
Les ateliers qui structurent leurs échanges observent généralement une réduction du temps administratif par dossier et moins de rejets de pièces côté assureur. Trois indicateurs valent la peine d’être suivis dans le temps : le temps moyen de traitement d’un dossier, le taux de rejet des pièces envoyées, et le nombre d’incidents de sécurité constatés sur l’année.
L’ACPR rapporte que la quasi-totalité des organismes d’assurance intègrent désormais les risques informatiques dans leur cartographie, avec des tests réguliers. Un garage qui traite avec plusieurs compagnies a intérêt à adopter la même discipline : revue périodique des accès, test de la procédure d’incident, vérification que la journalisation fonctionne réellement le jour où on en a besoin. Une gouvernance simple, appliquée avec régularité, protège mieux qu’un outil sophistiqué mal suivi.
— Fabien
Comment Glass Manager sécurise vos échanges avec les assureurs
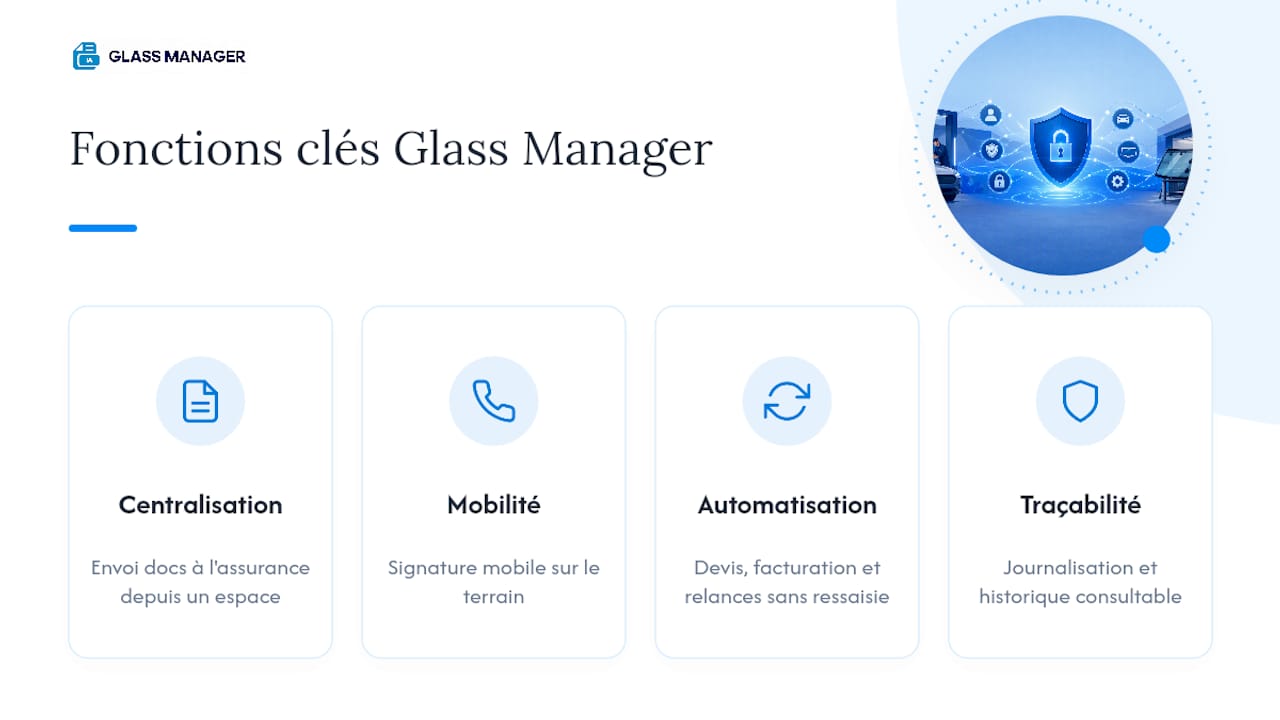
Certaines plateformes sont pensées pour les centres de vitrage qui veulent arrêter de jongler entre e-mails, tableurs et relances téléphoniques pour suivre un dossier de sinistre. Certaines plateformes centralisent l’envoi des pièces à l’assurance, la signature mobile sur le terrain et la journalisation de chaque échange, avec un fonctionnement sans engagement basé sur des jetons à l’usage plutôt qu’un abonnement figé.
Concrètement, vous gérez la transmission automatisée des documents à l’assurance depuis un seul espace, accessible sur PC, Mac, mobile ou tablette, ce qui évite à vos techniciens de jongler entre plusieurs outils en atelier. La gestion automatisée du dossier de bris de glace couvre le devis, la facturation et les relances sans ressaisie manuelle, avec un historique consultable en cas de contestation sur un délai d’envoi.
Pour évaluer précisément le tarif adapté à la taille de votre atelier, consultez la page tarifs de Glass Manager et demandez une démonstration avant de généraliser l’outil à toute votre équipe.
Cet article constitue une information générale et ne remplace pas l’avis d’un avocat qualifié. Consultez un professionnel du droit qualifié à propos de votre cas personnel avant d’agir sur la base de ce contenu.
Sources
- Synthèse de l’enquête déclarative de 2024 sur la gestion de la sécurité des SI des organismes d’assurance — ACPR
- Les défis du RGPD pour le secteur de l’Assurance — Deloitte France
- Norme NF Z 67-137 / Optiflux (extrait)
Questions fréquentes
Combien de temps conserver les échanges avec un assureur ?
La durée dépend du type de document et de la finalité du traitement, la CNIL fixant des repères précis pour les données du secteur de l’assurance. En pratique, un dossier de sinistre clos se conserve généralement plusieurs années pour couvrir les délais de prescription applicables.
Comment prouver qu’un document a bien été envoyé à l’assureur ?
Une messagerie sécurisée avec journalisation horodatée génère automatiquement une preuve d’envoi consultable à tout moment. C’est précisément ce que permet une piste d’audit exportable, indispensable en cas de litige sur un délai de traitement.
Faut il réaliser une AIPD pour les échanges de dossiers sinistre ?
Une analyse d’impact relative à la protection des données devient nécessaire dès que le traitement porte sur des catégories de données sensibles ou un volume important d’échanges récurrents, comme le souligne Deloitte. Un centre de vitrage traitant plusieurs centaines de dossiers par an a intérêt à se poser la question avec son délégué à la protection des données.
Combien coûte une solution comme Glass Manager ?
Glass Manager fonctionne sur un modèle de jetons à l’usage sans abonnement obligatoire, avec un chatbot IA disponible pour 360 € par an. Les tarifs détaillés selon vos besoins sont disponibles sur la page tarifs.
La signature mobile a t elle une valeur juridique équivalente au papier ?
Une signature électronique capturée et rattachée à un dossier horodaté constitue une preuve recevable dans la plupart des cas d’usage courants en atelier. Elle doit néanmoins être conservée avec les mêmes garanties de traçabilité que le reste du dossier de sinistre.