Activez le protocole HTTPS/TLS sur tout votre site, imposez la double authentification aux comptes administrateurs et interdisez les comptes partagés : ce sont les trois chantiers à traiter en priorité pour sécuriser un espace client garage. Le chiffrement des données au repos, des sauvegardes testées régulièrement et une journalisation des accès complètent ce socle. Sans ces éléments, difficile de prouver votre conformité en cas de contrôle ou d’incident.
En bref:
- La sécurisation immédiate de l’espace client passe par l’activation de HTTPS/TLS et la mise en place d’une double authentification pour les comptes administrateurs.
- La gestion rigoureuse des mots de passe, des comptes et la restriction des accès distants selon la priorité de risque sont essentielles pour limiter les vulnérabilités.
- Le chiffrement AES-256 des bases de données et une politique stricte de sauvegarde avec tests réguliers répondent aux obligations du RGPD, garantissant la protection des données.
- Lors d’incidents, il faut journaliser, isoler rapidement, évaluer le risque et documenter pour prouver la conformité en cas d’audit ou de contrôle.
- La majorité des garages sous-estime la vulnérabilité liée aux comptes partagés ou à l’absence de gestion rigoureuse des accès, ce qui facilite souvent les attaques.
Table des matières
- Checklist prioritaire : les mesures techniques à mettre en place en 1 à 3 mois
- Comment sécuriser les mots de passe et les accès de votre équipe ?
- Chiffrement des données et politique de sauvegarde : ce qu’exige le RGPD
- Que doit contenir le contrat avec votre éditeur logiciel ou hébergeur ?
- Intégrer le portail client au logiciel métier sans créer de faille
- Que faire concrètement en cas d’incident de sécurité ?
- Combien de temps conserver les données de vos clients ?
- Comment répondre à une demande d’accès ou de suppression de données ?
- Faut-il réaliser une analyse d’impact pour votre espace client ?
- Ce que les garages sous‑estiment sur la sécurité de leur espace client
- Simplifier la sécurité de votre espace client avec Glass Manager
- Sources
- Questions fréquentes
Checklist prioritaire : les mesures techniques à mettre en place en 1 à 3 mois
Un espace client garage mal sécurisé n’est pas seulement un risque juridique. C’est un risque commercial direct : un client dont les données de sinistre fuitent ne reviendra pas, et l’assureur partenaire pourrait suspendre la collaboration. Voici l’ordre logique des actions à mener, du plus urgent au plus structurant.
- Immédiat (semaine 1) : vérifiez que TLS 1.2 ou une version supérieure protège l’ensemble du site, y compris les pages de connexion et les formulaires de dépôt de documents. Un certificat expiré ou un protocole obsolète reste l’une des failles les plus fréquentes et les plus faciles à corriger.
- Immédiat (semaine 1 à 2) : supprimez ou renommez tous les comptes par défaut laissés par votre éditeur logiciel, appliquez les correctifs de sécurité en attente et durcissez la configuration serveur.
- Court terme (mois 1) : activez le chiffrement des bases de données et mettez en place une redondance des sauvegardes sur un site distinct.
- Moyen terme (mois 2 à 3) : déployez la journalisation des accès avec alertes automatiques, et restreignez les connexions distantes via un VPN plutôt qu’un accès direct depuis internet.
Conseil de pro : ne traitez jamais ces quatre étapes en parallèle avec les mêmes équipes. Le durcissement des accès (étape 2) crée souvent des blocages temporaires pour les utilisateurs légitimes. Faites-le un jour calme, jamais un lundi matin pendant les pics d’appels sinistres.
Les recommandations de l’ANSSI et de la CNIL insistent particulièrement sur la restriction des interfaces d’administration accessibles depuis internet et sur l’authentification forte pour tout accès distant, deux points que les petites structures négligent souvent faute de temps.
Comment sécuriser les mots de passe et les accès de votre équipe ?
La gestion des comptes est le talon d’Achille de la plupart des garages et centres de vitrage. Un compte partagé entre trois réceptionnistes, un mot de passe collé sur un moniteur, un ancien salarié qui garde ses accès six mois après son départ : ce sont des scénarios ordinaires, pas des exceptions.
La CNIL détaille des règles précises sur le stockage et la complexité des mots de passe, avec une entropie minimale adaptée au contexte d’usage et un stockage sous forme d’empreintes générées par des fonctions de hachage modernes, jamais en clair. Concrètement, voici ce qu’il faut appliquer :
- Un identifiant nominatif par personne, sans exception, même pour les comptes techniciens ou les intérimaires de courte durée.
- Une procédure formelle d’ouverture et de fermeture de compte à chaque arrivée ou départ de collaborateur.
- La double authentification pour tous les comptes à risque élevé : administrateurs, accès à distance, consultation de données financières ou de sinistres.
- Une préférence marquée pour les applications TOTP ou les clés physiques FIDO2 plutôt que le SMS, particulièrement vulnérable au détournement de carte SIM.
Selon la CNIL, la double authentification doit être déployée selon une approche par risque : commencer par les comptes administrateurs et les accès distants, puis l’étendre progressivement aux accès métier sensibles. C’est exactement l’ordre de priorité que suit la recommandation officielle sur la MFA. Pour les comptes les plus critiques, les solutions FIDO2/WebAuthn offrent la meilleure résistance au hameçonnage quand le contexte technique le permet.
Chiffrement des données et politique de sauvegarde : ce qu’exige le RGPD
L’article 32 du RGPD ne se contente pas de recommander le chiffrement, il l’impose comme mesure technique appropriée dès que le traitement de données présente un risque pour les personnes concernées. Un dossier de sinistre contient nom, adresse, numéro de contrat d’assurance et parfois des informations bancaires : ça coche toutes les cases.
En pratique, deux niveaux de chiffrement doivent coexister :
- En transit : TLS protège les données pendant leur transfert entre le navigateur du client et vos serveurs.
- Au repos : le chiffrement AES‑256 des bases de données protège les données stockées, même en cas de vol physique d’un support ou d’intrusion sur un serveur.
Côté sauvegarde, la fréquence et la redondance ne suffisent pas si personne ne vérifie que la restauration fonctionne réellement. Documentez chaque test de restauration avec la date, la durée et le résultat : ces preuves sont précisément ce qu’un auditeur ou la CNIL demandera en cas de contrôle. Vérifiez aussi que votre hébergeur dispose d’une certification ISO 27001 et d’un contrat de niveau de service clair, et organisez une rotation régulière des clés de chiffrement avec une séparation stricte des rôles entre celui qui génère la clé et celui qui l’utilise.
Que doit contenir le contrat avec votre éditeur logiciel ou hébergeur ?
L’article 28 du RGPD transfère une partie de votre responsabilité vers vos sous‑traitants, mais seulement si le contrat le prévoit explicitement. Un garage qui utilise un logiciel de gestion sans clause de sécurité formalisée reste seul responsable en cas de fuite, même si la faille venait du prestataire.
Avant de signer ou de renouveler un contrat, exigez ces éléments :
- Une description précise des finalités du traitement et des mesures de sécurité appliquées par le prestataire.
- Un engagement d’assistance en cas de violation de données, avec des délais de notification chiffrés.
- La localisation exacte des serveurs d’hébergement, en particulier si les données quittent l’Union européenne.
- Une clause de fin de contrat garantissant l’export puis la suppression complète des données.
Conseil de pro : demandez systématiquement une preuve documentée des derniers tests de sauvegarde effectués par votre prestataire, pas seulement une déclaration sur l’honneur. Un fournisseur sérieux la fournit sans hésiter.
Le guide RGPD dédié aux garages rappelle que ces vérifications doivent être répétées périodiquement, pas une seule fois à la signature.
Intégrer le portail client au logiciel métier sans créer de faille
Relier votre espace client à votre logiciel de gestion (DMS) élimine la double saisie et les erreurs de copier‑coller entre systèmes, mais mal fait, ce pont technique devient une porte d’entrée pour un attaquant. Une intégration réduit drastiquement les erreurs de saisie et les fuites accidentelles de données, à condition qu’elle respecte quelques règles de base.
- Utilisez exclusivement des API authentifiées, avec des jetons d’accès dont les droits (scopes) sont limités à ce qui est strictement nécessaire.
- Séparez toujours l’environnement de test de l’environnement de production : jamais de données clients réelles dans un bac à sable de développement.
- Documentez chaque flux de données dans le registre des traitements exigé par l’article 30 du RGPD, avec les finalités et les catégories de données concernées.
- Testez systématiquement les cas d’erreur (échec de connexion, timeout, doublon) pour vérifier que chaque opération reste traçable.
Cette logique de registre des flux s’applique aussi bien à un DMS interne qu’à une plateforme SaaS externe : dans les deux cas, un flux non documenté est un flux qu’on ne peut pas défendre en cas d’audit.
Que faire concrètement en cas d’incident de sécurité ?
Un plan de réaction écrit vaut mieux qu’une improvisation sous pression. Voici la séquence à suivre dès qu’une activité suspecte est détectée.
- Journalisez systématiquement les échecs et succès d’authentification, les exports de données volumineux et tout changement de droits d’accès : ce sont les trois signaux les plus révélateurs d’une compromission.
- Isolez immédiatement le compte suspect en révoquant ses accès, sans attendre de confirmation complète du problème.
- Évaluez le risque pour les personnes concernées : si des données personnelles ont pu être exposées, le compte à rebours de 72 heures pour notifier la CNIL démarre dès la découverte de l’incident.
- Documentez un post‑mortem avec les causes identifiées et les mesures correctives appliquées, même si aucune notification n’était finalement requise.
Les audits liés à la NIS2 et aux contrôles ANSSI/CNIL vérifient précisément ce taux de couverture MFA et la gestion des comptes exceptionnels laissés sans double authentification. Un dossier d’incident bien tenu, même pour un faux positif, devient une preuve de bonne foi.
Combien de temps conserver les données de vos clients ?
Garder les dossiers clients indéfiniment n’est pas une preuve de rigueur, c’est une infraction. Le RGPD impose une durée de conservation proportionnée à la finalité du traitement, et un dossier de sinistre bris de glace n’a pas besoin de rester ouvert dix ans après sa clôture.
En pratique, la durée varie selon la nature du document : un dossier de sinistre actif se conserve tant que la relation contractuelle avec l’assureur reste en cours, puis bascule vers une durée de prescription légale applicable aux litiges commerciaux avant archivage ou suppression définitive. Les données de facturation suivent les obligations comptables qui leur sont propres, distinctes de celles d’un dossier sinistre pur.
Fixer ces durées par écrit dans une politique de conservation, catégorie de document par catégorie de document, évite deux écueils opposés : la suppression prématurée qui prive l’entreprise d’une preuve en cas de litige, et la conservation excessive qui multiplie le volume de données exposées en cas de fuite. Moins de données stockées, c’est mécaniquement moins de données à protéger et moins de dégâts possibles en cas d’incident. Un espace client dématérialisé bien structuré facilite cette purge périodique, plutôt que de laisser des dossiers papier ou des fichiers épars s’accumuler sans contrôle.
Comment répondre à une demande d’accès ou de suppression de données ?
Un client peut, à tout moment, demander à consulter, corriger ou supprimer les données que votre garage détient sur lui. Le RGPD encadre ce droit et vous impose d’y répondre dans un délai d’un mois, prolongeable à trois mois pour les demandes complexes.
Concrètement, trois procédures doivent être prêtes avant qu’une demande n’arrive :
- Le droit d’accès : être capable de produire, en quelques clics idéalement, l’ensemble des données détenues sur un client donné, dossiers de sinistre inclus.
- Le droit de rectification : permettre une correction rapide en cas d’erreur, sans avoir à rouvrir un dossier entier manuellement.
- Le droit à l’effacement : supprimer les données une fois la durée de conservation atteinte ou sur demande explicite, sauf obligation légale contraire (comptable, par exemple).
Le point faible de la plupart des garages n’est pas la volonté de respecter ces droits, c’est l’absence d’un canal identifié pour recevoir ces demandes. Un mail générique qui se perd dans une boîte partagée, sans procédure de suivi, expose à un dépassement de délai qui, lui, constitue une infraction distincte. Désigner une personne responsable et un point de contact unique, même dans une petite structure, règle ce problème sans investissement technique lourd.
Faut-il réaliser une analyse d’impact pour votre espace client ?
Pas systématiquement, mais souvent plus qu’on ne le pense. Une analyse d’impact relative à la protection des données (AIPD, ou DPIA en anglais) devient nécessaire dès que le traitement présente un risque élevé pour les personnes concernées, ce qui inclut un traitement à grande échelle de données sensibles ou une surveillance systématique.
Pour un centre de vitrage, le déclencheur est souvent le volume : un réseau qui traite plusieurs milliers de dossiers de sinistre par an, avec des données financières et parfois de santé (en cas d’accident corporel lié au sinistre), franchit fréquemment ce seuil sans en avoir conscience.
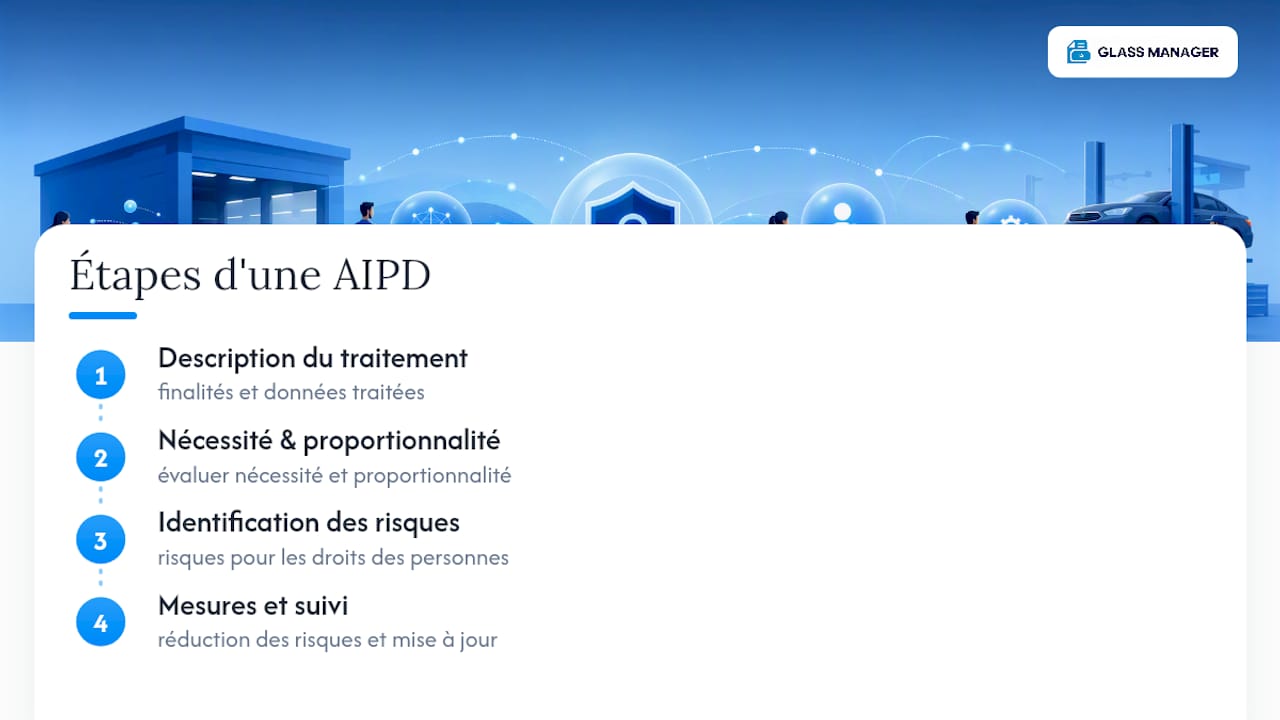
L’analyse elle-même suit une structure standard : description du traitement et de ses finalités, évaluation de la nécessité et de la proportionnalité, identification des risques pour les droits des personnes, puis mesures pour les réduire. Elle n’a pas besoin d’être rédigée par un consultant externe coûteux. Un responsable administratif rigoureux, appuyé sur les modèles disponibles auprès de la CNIL, peut la mener seul pour une structure de taille moyenne. Ce qui compte, c’est de la documenter et de la mettre à jour dès qu’un changement significatif intervient dans le traitement, par exemple l’ajout d’un nouveau module d’intégration avec un assureur partenaire.
Ce que les garages sous‑estiment sur la sécurité de leur espace client
La plupart des responsables de centres de vitrage pensent sécurité informatique en termes de pare‑feu et d’antivirus. C’est un réflexe compréhensible, mais largement dépassé pour ce type de risque. Le point d’entrée le plus fréquent dans un espace client garage n’est pas une faille technique sophistiquée, c’est un compte partagé entre plusieurs réceptionnistes ou un mot de passe réutilisé depuis trois ans.
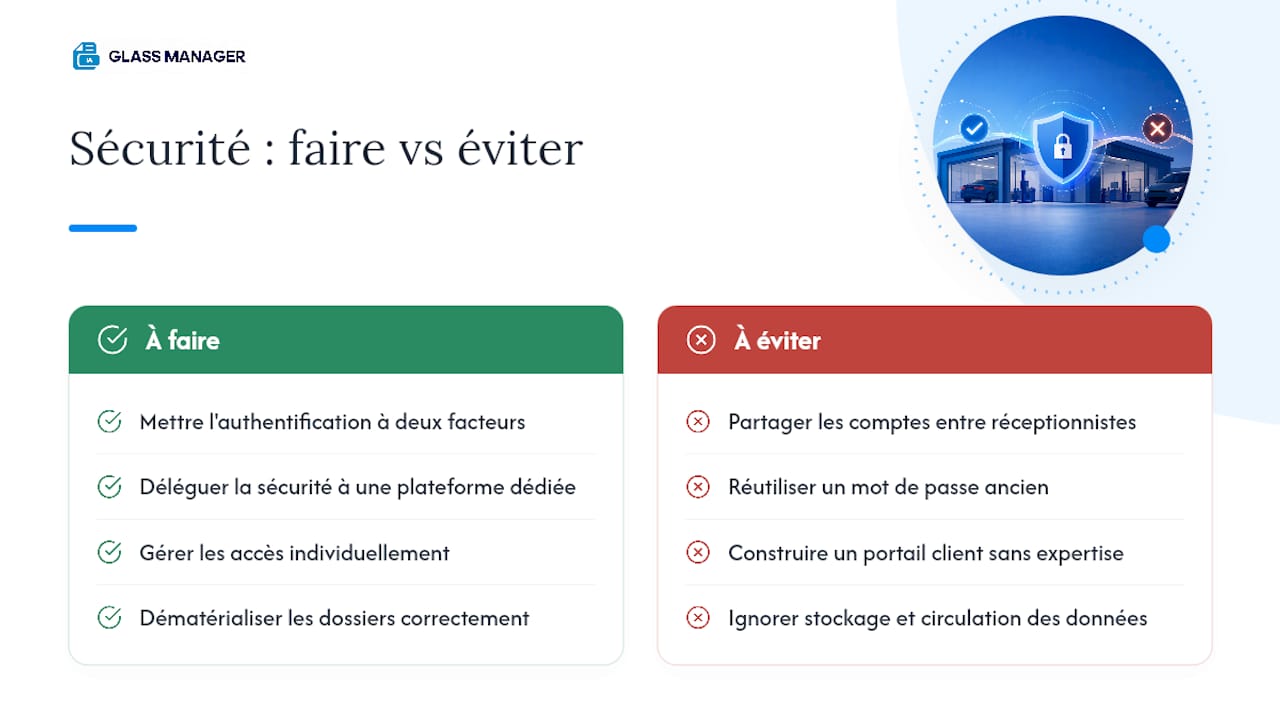
Ce qui me frappe, c’est l’écart entre l’effort mis dans la relation client (devis rapide, suivi impeccable, communication fluide avec l’assureur) et l’indifférence presque totale portée à la manière dont ces informations circulent et sont stockées. Les deux devraient avancer ensemble, pas l’un sans l’autre.
Ne construisez pas un portail client maison sans expertise dédiée. C’est la tentation classique d’un garage qui veut économiser un abonnement logiciel, et c’est presque toujours une erreur coûteuse à moyen terme : les mises à jour de sécurité, la conformité RGPD et la gestion des accès deviennent vite un travail à temps plein que personne dans l’équipe n’a le temps d’assumer correctement. Une plateforme comme Glass Manager répond justement à cette logique : dématérialisation des dossiers, authentification à deux facteurs et intégration directe aux flux métier existants, pensées pour un centre de vitrage plutôt qu’adaptées après coup.
— Fabien
Simplifier la sécurité de votre espace client avec Glass Manager
Certaines plateformes dédiées aux centres de vitrage intègrent la sécurité de l’espace client dès l’architecture initiale, évitant ainsi la gestion directe par l’utilisateur de la mise à jour des protocoles de chiffrement ou de la maintenance de la double authentification, contrairement à un portail développé en interne.
La plateforme centralise la dématérialisation des dossiers de sinistre, la gestion des accès par identifiant nominatif et l’intégration avec vos échanges assureurs, ce qui réduit à la fois le risque d’erreur manuelle et le nombre de points d’entrée à surveiller. Pour un garage qui traite des dizaines de dossiers par semaine, c’est autant de temps gagné sur l’administratif que de surface de risque réduite.
Si vous voulez évaluer concrètement où se situent les failles de votre espace client actuel, commencez par consulter la page sur la documentation d’une intervention pare‑brise mobile pour l’assurance et demandez une démonstration adaptée à la taille de votre structure.
Questions fréquentes
Quelle est la première mesure à prendre pour sécuriser un espace client garage ?
Activer HTTPS/TLS sur l’ensemble du site et imposer la double authentification sur les comptes administrateurs : ce sont les deux mesures les plus rapides à déployer et les plus souvent absentes.
La double authentification est-elle obligatoire pour tous les comptes ?
La CNIL recommande une approche par risque : priorité aux comptes administrateurs et aux accès distants, puis extension progressive aux accès métier sensibles.
Combien de temps conserver un dossier de sinistre bris de glace ?
La durée dépend de la finalité : le dossier reste actif tant que la relation contractuelle avec l’assureur est en cours, puis bascule vers une durée de prescription légale avant archivage ou suppression.
Faut-il forcément réaliser une analyse d’impact (DPIA) pour un centre de vitrage ?
Non, uniquement si le traitement présente un risque élevé, ce qui concerne surtout les structures traitant un volume important de dossiers avec des données sensibles.
Une plateforme comme Glass Manager remplace-t-elle un audit de sécurité ?
Non, mais elle réduit la surface de risque en centralisant la dématérialisation, l’authentification et l’intégration aux flux métier, ce qui simplifie la mise en conformité continue.